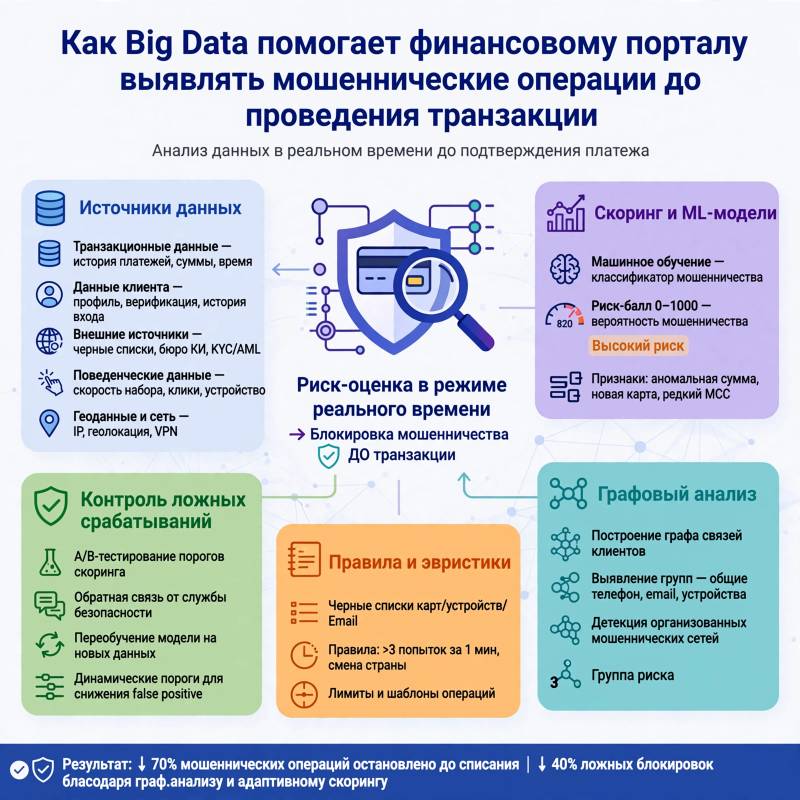
Мошенническая операция редко выглядит подозрительно по одному признаку. Новый телефон сам по себе не доказывает злоумысел, как и крупный перевод, вход с другого IP-адреса или быстрое пополнение счёта. Риск появляется в сочетании факторов: пользователь недавно сменил устройство, вошёл через анонимайзер, за несколько минут добавил нового получателя и пытается вывести деньги на реквизиты, которые уже встречались в сомнительных операциях.
Именно такие связи и масштабы делает заметными Big Data. На финансовом портале фрод-мониторинг должен оценивать не только сам платёж, но и весь контекст сессии — от авторизации до нажатия кнопки подтверждения. Задача системы состоит не в том, чтобы массово блокировать необычные действия, а в том, чтобы успеть выбрать правильный сценарий до отправки транзакции в банк или платёжный шлюз.
Какие данные нужны для оценки риска
Система получает события из разных контуров: авторизация, изменение профиля, добавление карты или счёта, создание шаблона платежа, движение средств, обращения в поддержку и результаты прежних проверок. В отдельном потоке могут поступать сведения о скомпрометированных картах, устройствах, телефонных номерах, IP-адресах и реквизитах получателей.
Для решения в реальном времени эти сведения превращаются в признаки. Они должны описывать не только текущее действие, но и отклонение от обычного поведения клиента:
- частота входов, платежей и переводов за короткие интервалы;
- смена устройства, браузера, SIM-карты, географии или сетевого окружения;
- время между входом, добавлением получателя и созданием операции;
- соответствие суммы привычному диапазону и назначению платежа;
- связь клиента с другими аккаунтами, картами, телефонами, адресами и устройствами;
- признаки автоматизированного поведения: одинаковые паузы, слишком быстрые действия, массовое создание сессий;
- результаты предыдущих решений: подтверждённый фрод, отказ клиента, ручная проверка или успешная операция.
Сырые события сами по себе мало полезны. Например, вместо признака «вход с IP-адреса X» лучше хранить его смысловые характеристики: как часто этот адрес использовался, связан ли он с другими клиентами, менялась ли география за последний час, встречался ли он в расследованиях. Такой подход снижает зависимость модели от случайных совпадений.
Как работает проверка до проведения транзакции
Фрод-мониторинг обычно строится как последовательность проверок. На первом уровне срабатывают быстрые правила: заблокированный реквизит, превышение лимита, известный вредоносный идентификатор, невозможная комбинация параметров. Их преимущество — предсказуемость и минимальная задержка.
Затем потоковая система собирает контекст операции. Она обращается к профилю клиента, хранилищу признаков, журналу недавних событий и графу связей. После этого модель рассчитывает риск-оценку. Решение должно быть принято до передачи платёжной команды внешнему провайдеру, поэтому признаки для расчёта заранее обновляют в оперативном хранилище, а тяжёлые аналитические запросы оставляют для последующего расследования.
| Сценарий | Действие портала | Почему это полезно |
|---|---|---|
| Низкий риск | Операция проходит без дополнительного шага | Снижается число лишних отказов и задержек |
| Средний риск | Запрашивается усиленная проверка: одноразовый код, подтверждение в приложении или звонок | Часть сомнительных операций отсеивается без немедленной блокировки |
| Высокий риск | Транзакция приостанавливается, реквизиты или аккаунт отправляются на ручную проверку | Мошенник не получает деньги до выяснения обстоятельств |
Пороговые значения нельзя задавать раз и навсегда. Для перевода между собственными счетами допустим один уровень риска, для нового получателя — другой. Учитывают и цену ошибки: пропущенный фрод может привести к прямому убытку и претензиям клиента, а ложный отказ — к потере доверия и обращению в поддержку.
Почему одной модели машинного обучения недостаточно
Модель хорошо находит сложные сочетания признаков, которые трудно перечислить вручную. Она может заметить, что конкретный тип устройства, короткая сессия и новый получатель часто предшествуют мошенничеству. Но полностью полагаться на «чёрный ящик» рискованно: атаки меняются, исторические данные бывают неполными, а редкие схемы представлены небольшим числом примеров.
Поэтому в рабочих системах соединяют несколько механизмов:
- правила — для явных запретов, лимитов и требований регулятора;
- модели — для оценки вероятности фрода по множеству слабых сигналов;
- анализ связей — для поиска сетей аккаунтов, общих устройств, карт и получателей;
- ручная проверка — для дорогих, спорных или новых сценариев;
- обратная связь — для обновления правил и обучения моделей на подтверждённых результатах.
Графовый анализ особенно полезен, когда злоумышленник создаёт несколько аккаунтов. Каждый профиль может выглядеть относительно чистым, но общие телефон, устройство, платёжный инструмент или адрес вывода связывают их в одну сеть. Такой сигнал не всегда означает блокировку, зато становится весомой причиной для дополнительной проверки.
Что мешает обнаруживать мошенников вовремя
Главная техническая проблема — задержка. Если данные о новом получателе или подозрительном устройстве попадают в аналитическое хранилище через несколько минут, решение уже может опоздать. Для предварительной оценки нужны потоковая обработка событий, кэш актуальных признаков и стабильный интерфейс между порталом, скоринговым сервисом и платёжным контуром.
Вторая проблема — качество данных. Разные системы могут по-разному записывать один и тот же телефон, адрес или идентификатор устройства. Пропуски, дубли и несогласованные справочники создают ложные связи. До внедрения сложной модели приходится наладить единые идентификаторы, контроль полноты событий и журналирование каждого решения.
Есть и организационная сторона. Сотрудник поддержки должен понимать, почему операция задержана, а клиенту нельзя раскрывать детали, которые помогут обойти защиту. Корректное сообщение звучит нейтрально: требуется дополнительное подтверждение безопасности. Внутри системы сохраняется объяснение решения — какие признаки повлияли на оценку, какая версия правила сработала и кто изменил результат ручной проверки.
Как измерять результат
Процент заблокированных операций не показывает качество мониторинга. Важнее смотреть на долю предотвращённого ущерба, количество подтверждённых мошеннических транзакций, уровень ложных срабатываний, время ответа скоринга и долю операций, отправленных на ручную проверку. Метрики считают отдельно по продуктам, каналам и типам клиентов: поведение в интернет-банке, мобильном приложении и на портале для бизнеса заметно различается.
Проверять систему следует на отложенных данных и сценариях атак, которых не было в обучающей выборке. После запуска отслеживают изменение поведения мошенников: они могут перейти на другие устройства, дробить суммы или имитировать привычные действия клиента. Регулярное обновление признаков, правил и контрольных наборов данных здесь полезнее редких масштабных перенастроек.
Надёжный фрод-мониторинг до транзакции — это не отдельный антифрод-модуль и не одна нейросеть. Это связка потоковых данных, быстрых правил, скоринговых моделей, графа связей и понятного процесса проверки. Чем раньше портал видит изменение контекста операции и чем точнее разделяет обычную нестандартность и реальную угрозу, тем меньше решений приходится принимать уже после списания денег.
