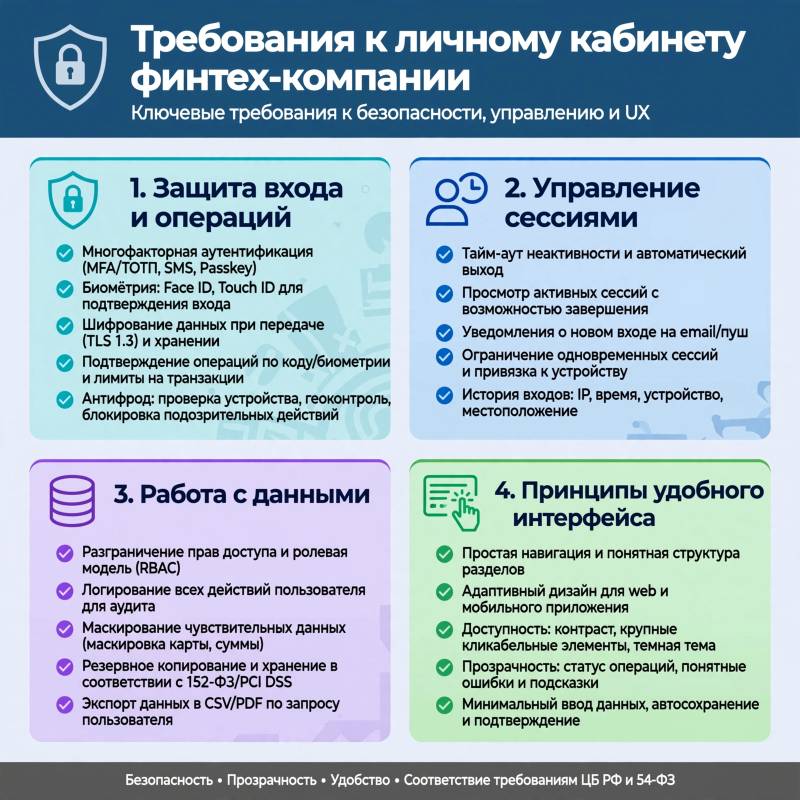
Личный кабинет в финтех-сервисе — не просто экран с балансом и историей операций. Через него клиент управляет деньгами и персональными данными, поэтому ошибка в интерфейсе может привести не только к раздражению, но и к финансовому ущербу. Проектировать такой продукт нужно сразу с двух сторон: закрывать реальные сценарии атак и помогать человеку безошибочно выполнять обычные действия.
Набор требований зависит от страны, типа сервиса и того, какие операции доступны клиенту. Кабинет для просмотра начислений и платёжное приложение с переводами — разные по риску продукты. До разработки стоит определить, какие данные хранятся и передаются, какие действия меняют финансовое положение пользователя, а также какие правила безопасности и обработки данных применимы к компании.
Сначала — границы риска
Полезно описать основные сценарии: захват аккаунта, подмена реквизитов, ошибочный перевод, утечка данных через устройство или поддержку, злоупотребление восстановлением доступа. Для каждого сценария команда решает, что именно защищает и как заметит проблему. Например, вход с нового устройства сам по себе не доказывает мошенничество, но в сочетании с необычной операцией может потребовать дополнительного подтверждения.
Такой разбор влияет и на интерфейс. Просмотр выписки обычно не требует тех же проверок, что добавление получателя или перевод крупной суммы. Если одинаково затруднить каждое действие, люди начнут искать обходные пути — например, сохранять коды в заметках или отключать защиту. Уровень проверки должен соответствовать последствиям операции.
Безопасность входа и сессии
Для входа нужны надёжная аутентификация и понятное восстановление доступа. Пароль не должен быть единственной защитой для аккаунта, из которого можно распоряжаться деньгами. В зависимости от возможностей продукта можно использовать одноразовые коды, подтверждение в приложении, биометрию устройства или ключи доступа. Коды по SMS удобны как запасной канал, но уязвимы к перехвату и перевыпуску SIM-карты, поэтому критичные операции не стоит защищать только ими.
Дополнительные проверки лучше включать с учётом риска: при входе с незнакомого устройства, смене контактных данных или необычной операции. Причину запроса нужно объяснять простым языком, не раскрывая деталей, которые помогут атакующему. Например: «Подтвердите вход с нового устройства» полезнее, чем безликое «Ошибка безопасности».
Сессия должна завершаться после периода бездействия, а пользователь — иметь возможность посмотреть активные устройства и отключить незнакомые. Смена пароля, восстановление аккаунта и обновление номера телефона требуют особого внимания: именно через эти процессы злоумышленник может закрепиться в учётной записи. Команда поддержки не должна просить у клиента пароль или одноразовый код.
Защита операций и данных
Перед подтверждением перевода интерфейс должен показывать существенные детали: сумму, валюту, получателя и комиссию, если она есть. После отправки пользователю нужны статус и идентификатор операции, а при задержке — ясное объяснение, что произошло и нужно ли повторять действие. Иначе человек может отправить платёж второй раз, пытаясь исправить неопределённость.
Подтверждение должно быть связано с конкретной операцией, а не выглядеть как универсальная просьба ввести код. Если меняются получатель или сумма, клиенту следует показать обновлённые данные до завершения действия. Дополнительные меры — лимиты, задержка для отдельных изменений и уведомления о новых получателях — выбирают по модели риска и требованиям сервиса.
Защита не заканчивается экраном входа. Данные нужно передавать по защищённым каналам, ограничивать доступ сотрудников по рабочей необходимости, вести журнал значимых событий и не хранить лишнюю информацию. Секреты вроде паролей и кодов нельзя записывать в обычные журналы приложения. Сбор аналитики тоже требует контроля: в события не должны попадать полные платёжные реквизиты и другие чувствительные данные.
UX/UI: понятные действия вместо догадок
На главном экране стоит расставить приоритеты по задачам клиентов, а не по внутренней структуре компании. Баланс, последние операции, перевод и связь с поддержкой должны находиться без долгого поиска. Названия кнопок лучше формулировать как действия — например, «Перевести» или «Скачать выписку», — а не как внутренние термины команды.
Формы должны сообщать об ошибке рядом с проблемным полем и объяснять, как её исправить. Если перевод не прошёл, интерфейс не должен ограничиваться красной надписью: важно различить неверные данные, временную недоступность и операцию, которая ещё обрабатывается. Не следует сбрасывать уже заполненную форму после ошибки или просить повторно вводить сведения без необходимости.
Для важных действий полезны предварительный просмотр и возможность вернуться назад без потери данных. Подтверждение не должно быть ловушкой: кнопки отмены и продолжения должны различаться, а последствия необратимого шага — быть видны до нажатия. Уведомления о входах и операциях помогают заметить подозрительную активность, если содержат время, тип события и понятный способ сообщить о проблеме.
Интерфейс нужно проверять на небольших экранах, с клавиатурой и вспомогательными технологиями. Контраст, читаемый размер текста, подписи к полям и понятный фокус важны не только для доступности: они уменьшают вероятность ошибки у любого пользователя. Состояния загрузки, пустой истории и временного сбоя тоже требуют продуманного отображения, особенно когда речь идёт о деньгах.
Как проверить решение до запуска
Одного тестирования по макетам недостаточно. Нужно пройти критичные сценарии на реальных устройствах: вход и восстановление доступа, перевод, отмену, повторную отправку, смену номера, потерю соединения в середине операции. Проверки безопасности дополняют аудитом кода и тестированием на типовые уязвимости, а удобство — наблюдением за тем, как люди выполняют задачи без подсказок.
После запуска полезно отслеживать не только сбои и подозрительные события, но и признаки запутанного интерфейса: частые отмены переводов, повторные нажатия, обращения в поддержку после конкретного шага. Эти сигналы не заменяют расследование, однако помогают найти места, где защита или формулировки мешают человеку понять, что происходит. Хороший кабинет делает рискованные действия заметными и контролируемыми, а повседневные — ясными и предсказуемыми.
